


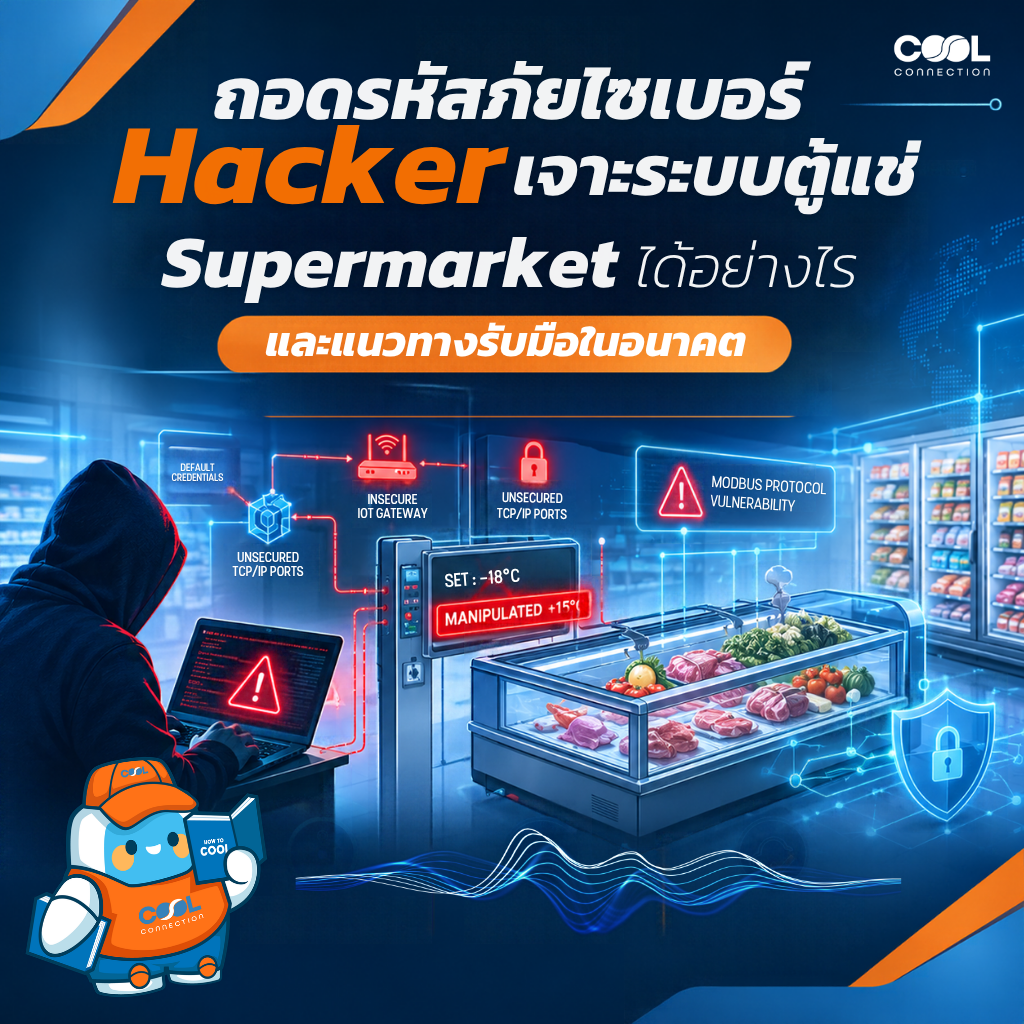
จากกรณีข่าวระบบทำความเย็นในซูเปอร์มาร์เก็ตแถบประเทศยุโรปถูกก่อกวนด้วยการเปลี่ยนค่าตั้งอุณหภูมิ จนเกิดความเสียหายต่อสินค้าต้องทิ้งเป็นจำนวนมาก และลามไปถึงระบบทำความเย็นให้กับเลือดที่ใช้ในโรงพยาบาล คำถามสำคัญทางวิศวกรรมไม่ใช่แค่เรื่องใครทำแต่คือทำได้อย่างไร และจุดอ่อนตรงไหนที่ระบบ OT/IoT ความเย็นต้องตรวจสอบและแก้ไข
บทความนี้จะพาไปเจาะลึกภัยคุกคามทางไซเบอร์ในระบบเครื่องทำความเย็น พร้อมแนวทางป้องกันในเชิงโครงสร้าง
- แฮกเกอร์เจาะเข้าถึงระบบได้อย่างไร
ระบบความเย็นยุคใหม่ในห้างสรรพสินค้าใช้การเชื่อมต่อผ่าน OT Operational Technology และ IoT ซึ่งมีช่องโหว่ทางเทคนิคที่แฮกเกอร์นิยมใช้ 3 ช่องทางหลัก
1.1 สแกนหาอุปกรณ์ที่โผล่บนอินเทอร์เน็ต เกตเวย์ (Gateway) หรือการ์ดสื่อสารของตู้คอนโทรลจำนวนมาก ถูกต่อตรงเข้ากับอินเทอร์เน็ตเพื่อความสะดวกในการ Remote Check แต่ไม่มี Firewall กั้น แฮกเกอร์เพียงแค่สแกนหาพอร์ตสื่อสารยอดฮิต เช่น Port 502 Modbus TCP หรือ Port 47808 BACnet/IP ก็จะเจออุปกรณ์และเปิดทางเข้าได้ทันที
1.2 โพรโทคอลอุตสาหกรรมไม่มีการใส่รหัส โพรโทคอลสื่อสารอาคารดั้งเดิม เช่น Modbus หรือ BACnet ถูกออกแบบมาหลายสิบปีแล้วโดย ไม่มีระบบยืนยันตัวตน Authentication หรือการเข้ารหัส Encryption ในตัว หากแฮกเกอร์หลุดเข้ามาในเครือข่ายได้ ก็สามารถส่งคำสั่ง Write Register เพื่อเปลี่ยนค่าอุณหภูมิ หรือสั่งปิดพัดลมคอยล์เย็นได้โดยตรง
1.3 พาสเวิร์ดตั้งต้นจากโรงงาน ระบบเว็บอินเทอร์เฟซ ของกล่องควบคุมระบบความเย็นหลายแบรนด์ มักถูกปล่อยให้ใช้
User: admin และ Password: admin หรือ 1234 ซึ่งเป็นรหัสตั้งต้นที่ไม่เคยถูกเปลี่ยนหลังการติดตั้ง
- ผลกระทบเชิงกายภาพ
เมื่อผู้ไม่หวังดีเข้าถึงระบบควบคุมได้ สิ่งที่เกิดขึ้นไม่ได้มีแค่เรื่องซอฟต์แวร์ แต่ส่งผลเสียต่อฮาร์ดแวร์โดยตรง
Thermal Shock & Spoilage ปรับอุณหภูมิห้องแช่แข็งจาก -18°C เป็น 5°C สินค้าเน่าเสียโดยที่ไฟแสดงสถานะภายนอกยังคงปกติตามคำสั่งหลอก
Compressor Damage สั่งเปิด-ปิดวาล์ว หรือสั่งเริ่ม/หยุด คอมเพรสเซอร์ถี่เกินไป (Short Cycling) ทำให้ระบบกลไกภายในพังเสียหาย
Continuous Defrost Override สั่งให้ระบบฮีตเตอร์ละลายน้ำแข็งทำงานค้างไว้ ส่งผลให้อุณหภูมิในห้องพุ่งสูงและเสี่ยงต่อการเกิดอัคคีภัยในระบบไฟฟ้า
- แนวทางป้องกันและออกแบบระบบในอนาคต
การป้องกันในอนาคตต้องอาศัยการประสานกันระหว่าง ทีมช่างระบบความเย็น และ ทีมไอที
3.1 การแยกวงเครือข่าย ต้องแยกวงเครือข่ายของระบบความเย็น ออกจากเครือข่ายทั่วไป อย่างเด็ดขาด ห้ามให้อุปกรณ์ควบคุมเชื่อมต่อกับอินเทอร์เน็ตโดยตรง
3.2 ยกเลิกการเปิด Port Forwarding โดยเปลี่ยนมาใช้ Encrypted VPN ร่วมกับระบบยืนยันตัวตนสองชั้น สำหรับช่างหรือผู้ดูแลที่ต้องการ Remote เข้ามาดูค่า
3.3 เปลี่ยนไปใช้โพรโทคอลสื่อสารยุคใหม่ที่มีความปลอดภัยสูงขึ้น เช่น Modbus TCP Security หรือ BACnet Secure Connect ซึ่งมีการเข้ารหัสข้อมูลในระดับฮาร์ดแวร์
3.4 ติดตั้งอุปกรณ์ป้องกันระดับฮาร์ดแวร์ที่ไม่ผ่านระบบดิจิทัล เช่น Thermostat ทำงานคู่กันไป เพื่อให้ตัดการทำงานทันทีหากอุณหภูมิพุ่งสูงเกินเกณฑ์ความปลอดภัย ไม่ว่าซอฟต์แวร์จะถูกแฮกหรือไม่ก็ตาม
บริษัท คูลคอนเนคชั่น จำกัด ร่วมสนับสนุนการแชร์ความรู้และพัฒนาเทคโนโลยีวิศวกรรมความเย็นอย่างปลอดภัย มุ่งมั่นอัปเดตเทรนด์และนวัตกรรมเพื่อการใช้งานที่ยั่งยืนและมั่นคงของอุตสาหกรรมทำความเย็นไทย
แนะนำหรือต้องการข้อมูลเพิ่มเติมเกี่ยวกับบทความนี้ ติดต่อสอบถามเราได้ทุกช่องทาง เราพร้อมให้คำปรึกษาจากทีมงานที่มีประสบการณ์ด้วยความซื่อสัตย์และจริงใจ Sincere with Trust